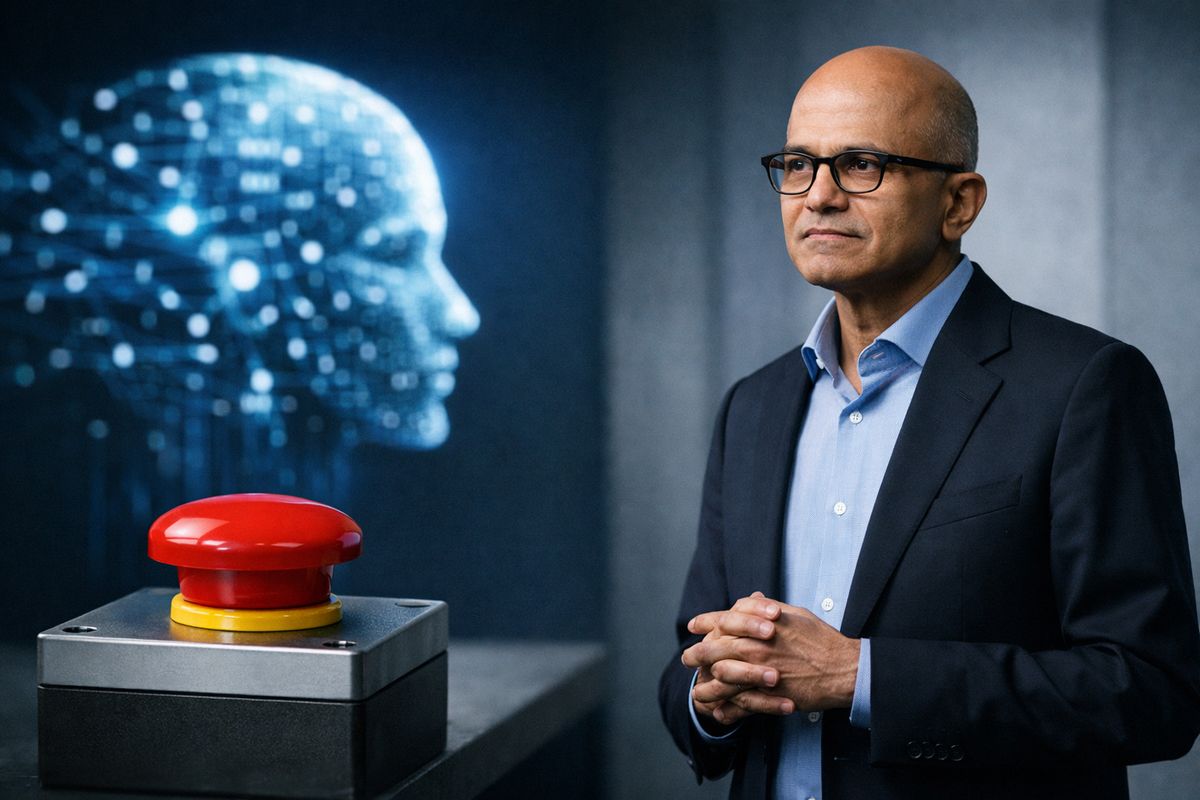
La idea de que los modelos de IA necesitan un “freno de emergencia” no debe leerse como una alarma tecnológica, sino como una prioridad de gestión. Para muchas pymes del área de Barcelona, el problema no es solo adoptar IA, sino hacerlo con controles suficientes para evitar errores operativos, decisiones no revisadas o usos que generen riesgo legal, reputacional o comercial.
Cuando una empresa incorpora asistentes, copilots, automatizaciones o modelos generativos en tareas diarias, el debate deja de ser técnico. Pasa a ser una cuestión de gobierno, responsabilidad y diseño de proceso. La pregunta útil para dirección no es si la IA puede hacer algo, sino qué debe ocurrir antes de permitir que actúe sin supervisión.
Qué significa realmente un “freno de emergencia” en IA
En términos de negocio, un freno de emergencia es un conjunto de controles que permite detener, revisar o limitar una acción automática antes de que impacte en clientes, operaciones, finanzas o cumplimiento. No se trata solo de apagar un sistema. Se trata de definir en qué casos la IA puede sugerir, en cuáles puede ejecutar y en cuáles debe escalar a una persona.
Este enfoque es especialmente importante cuando la IA interviene en respuestas a clientes, generación de documentos, aprobaciones internas, clasificación de incidencias, análisis de datos o decisiones que afectan a terceros. Sin ese control, una herramienta útil puede convertirse rápidamente en una fuente de retrabajo, excepciones y exposición innecesaria.
Por qué importa a dirección y mandos intermedios
La mayoría de los riesgos empresariales con IA no aparecen por un fallo espectacular, sino por pequeñas decisiones mal diseñadas. Un flujo que publica sin revisión, un modelo que resume mal una cláusula, un asistente que responde fuera de política o una automatización que escala un error a gran velocidad.
Para CIOs, gerencia y responsables de área, el punto clave es que la IA amplifica tanto la eficiencia como los fallos del proceso. Si el proceso base no tiene reglas claras, trazabilidad y puntos de control, la automatización solo acelera la inconsistencia. Por eso, antes de desplegar IA a escala, conviene revisar la optimización de procesos que sostiene ese uso.
Dónde deben ponerse los controles antes de desplegar IA
No todas las aplicaciones de IA requieren el mismo nivel de supervisión. Una forma práctica de priorizar es clasificar los casos de uso por impacto. Cuanto mayor sea el efecto sobre clientes, dinero, datos sensibles, cumplimiento o reputación, mayor debe ser el nivel de validación humana.
En la práctica, conviene definir al menos cinco controles. Primero, límites de acceso a datos y fuentes autorizadas. Segundo, reglas sobre qué acciones puede ejecutar la IA y cuáles solo puede recomendar. Tercero, umbrales de confianza o criterios de escalado cuando la salida sea ambigua. Cuarto, registro de decisiones y cambios para auditoría interna. Quinto, un mecanismo simple para detener el proceso si aparece una anomalía.
Para empresas del entorno de Barcelona que están integrando IA en operaciones comerciales, back office o atención al cliente, este enfoque permite avanzar sin bloquear la innovación y, al mismo tiempo, evitar despliegues improvisados.
Cómo diseñar un flujo de aprobación útil y no burocrático
Uno de los errores más frecuentes es responder al riesgo con capas excesivas de validación. Si cada uso de IA necesita tres aprobaciones manuales, el sistema deja de ser práctico. El objetivo no es burocratizar, sino asignar controles proporcionales.
Un modelo funcional suele dividirse en tres niveles. Nivel uno, la IA propone y una persona aprueba antes de ejecutar. Nivel dos, la IA ejecuta dentro de límites predefinidos y solo escala excepciones. Nivel tres, la IA queda restringida a tareas de soporte interno sin capacidad de actuar sobre clientes o transacciones. Esta estructura ayuda a decidir con claridad qué puede automatizarse de inmediato y qué necesita maduración previa.
Qué deberían hacer ahora los líderes empresariales
El siguiente paso no es comprar más herramientas. Es establecer un marco de decisión. Dirección debería pedir un inventario breve de casos de uso actuales y previstos, identificar qué datos utiliza cada uno, qué impacto puede tener un error y qué supervisión existe hoy.
Después, conviene nombrar responsables por proceso, no solo por tecnología. La gobernanza de IA no puede recaer únicamente en IT. Operaciones, legal, negocio y responsables funcionales deben acordar políticas simples: qué está permitido, qué requiere aprobación y qué queda fuera de alcance por ahora.
Por último, es recomendable empezar con procesos concretos, medibles y reversibles. Si una empresa no puede explicar cómo detendrá una automatización, quién revisará una salida crítica o cómo rastreará una decisión, todavía no está lista para escalar ese caso de uso.
La prioridad no es frenar la IA, sino hacerla gobernable
Hablar de un freno de emergencia no significa desconfiar de la IA. Significa tratarla como cualquier capacidad empresarial con impacto real sobre el negocio. Las organizaciones que obtendrán valor sostenido no serán las que desplieguen más rápido a cualquier precio, sino las que integren controles, responsabilidades y criterios de aprobación desde el principio.
Para una pyme, ese enfoque es más realista y más rentable: menos improvisación, menos riesgo y más capacidad de escalar lo que sí funciona.